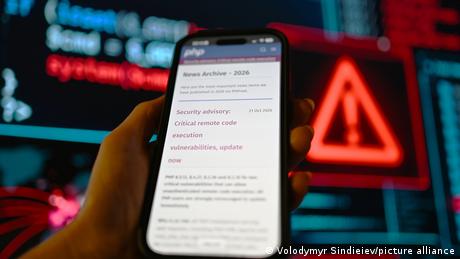
با هشدار امنیتی سیستم برنامهنویسی پیاچپی در روز سهشنبه ۲۰ اکتبر بسیاری از سازمانها و نهادها به روزرسانی امنیتی این شرکت را فورا نصب کردند. این باگ امنیتی چه بود و در حال حاضر چه خطراتی هنوز وجود دارد؟هشدار امنیتی جدی سیستم برنامهنویسی پیاچپی( PHP ) در روز سهشنبه ۲۰ اکتبر باعث از دسترس خارج شدن بسیاری از سایتهای دولتی در سراسر جهان از جمله فرانسه، هلند و بلژیک شد. وبسایت پلیس پاریس و پارلمان هلند اعلام کردند پس از دریافت این هشدار امنیتی سایت را از دسترس خارج کردهاند.
پیاچپی چیست؟
زبان برنامه نویسی پیاچپی پایه بسیاری از سایتهای اینترنت است؛ از وبلاگهای ساده تا پرتالهای بزرگ خبری و فروشگاههای خرید آنلاین و سیستمهای مدیریت محتوا از پیاچپی به عنوان سیستم پایه استفاده میکنند.
اینترنت بدون سانسور با سایفون دویچه وله
کارشناسان فناوری اطلاعات تخمین میزنند که تنها نرمافزار “ورد پرس” که یک نرمافزار مبتنی بر پیاچپی است، برای اداره حدود ۴۰۰ تا ۵۰۰ میلیون وبسایت در سراسر جهان مورد استفاده قرار میگیرد. وردپرس اما تنها نرمافزاری نیست که بر پایه پیاچپی بنا شده، سایر سیستمهای مدیریت محتوا مانند Moodle, Joomla و Typo3 نیز بر اساس پیاچپی ساخته شدهاند.
چه نوع هشدار امنیتی اعلام شد؟
ابتدا روز سهشنبه ۲۰ اکتبر تیم امنیتی پیاچپی اعلام کرد که چهارشنبه ۲۱ اکتبر ساعت ۱۴ به وقت جهانی به روزرسانیهای امنیتی را منتشر میکند و از مدیران خواست تا برای نصب این به روزرسانیها بلافاصله پس از انتشار آماده باشند.
در آلمان نیز اداره فدرال امنیت فناوری اطلاعات BSI یک هشدار رسمی امنیت سایبری منتشر و طبقه ۳ یا هشدار نارنجی برای آن اعلام کرد. معنای این هشدار این است که باید فوراً اقدامات مقابلهای انجام شود، زیرا خطر اختلال گسترده در روند عادی فعالیتها وجود دارد. اداره فدرال امنیت فناوری اطلاعات آلمان در اطلاعیه خود صراحتاً تأکید کرد که این آسیبپذیریها دارای ظرفیت تهدید بسیار بالا و استثنایی هستند.
بیشتر بخوانید: اوپنایآی انتشار مدل تازه خود را به دلیل نگرانی ایمنی لغو کرد
معاون اداره امنیت فناوری اطلاعات آلمان درباره به روزرسانی امنیتی پیاچپی در گفتوگو با شبکه سراسری تلویزیون آلمان گفت: «این بهروزرسانیهای امنیتی عملاً مهاجمان را نیز قادر میسازد که حملات خود را انجام دهند؛ زیرا آنها این بهروزرسانیها را بهدقت تحلیل میکنند و از این طریق میتوانند وبسایتهایی را که هنوز به روزرسانی امنیتی را نصب نکردهاند، با موفقیت مورد حمله قرار دهند.»
چه خطراتی وجود دارد
پتانسیل خطر این آسیبپذیریها بسیار زیاد است، از جمله اینکه خلافکاران میتوانند از این نقاط ضعف استفاده کرده و بدون ثبت نام کردن و یا احراز هویت و از راه دور کد مخرب خود را روی سرورهای آسیبدیده پیاده کنند؛ اقدامی که با عنوان “Remote Code Execution” یا اجرای کد از راه دور نامیده میشود.
بیشتر بخوانید: هوش مصنوعی جمنای گوگل به سامانههای سه شرکت نفوذ کرد
این اقدام در عمل به مهاجمان امکان میدهد تا کنترل کامل بر یک وبسایت را در دست بگیرند، دادههای حساس و اطلاعات مشتریان را به دست آورند یا زیرساختها را برای سایر حملات سایبری مورد سوءاستفاده قرار دهند.
البته تا کنون خسارت عمدهای اعلام نشده و خبر خوب این است که این آسیبپذیری امنیتی از سوی دو شرکت کشف شد که در هماهنگی با پیاچپی بسیار سریع هشدار به روز رسانی امنیتی را اعلام کردند. البته کسانی که این به روزرسانی را انجام ندادهاند همچنان در خطر قرار دارند و ممکن است در مدت کوتاهی مورد آسیب واقع شوند.
برای از بین بردن خطر چه باید کرد
سایت Heise Security که در زمینه امنیت سایبری فعالیت میکند نوشته کسانی که نمیخواهند ریسک به خطر افتادن امنیت سیستمهایشان را بپذیرند تنها یک گزینه دارند: تا زمانی که به روزرسانی امنیتی نصب نشده است، سرورهای وب بر پایه پیاچپی را از شبکه و اینترنت جدا کنند.
بیشتر بخوانید: ویپیانهای خطرناک و عواقب استفاده از آنان برای کاربران
همچنین نسخههای قدیمیتر پیاچپی که دیگر به طور رسمی تحت حمایت نیستند نیز میتوانند خطرات غیرقابل پیشبینی ایجاد کنند و بایستی ایزوله یا فورا به روزرسانی شوند.
واکنش گردانندگان وبسایتها
چندین نهاد و سازمان خدمات آنلاین خود را به دلیل این آسیبپذیری امنیتی و به عنوان یک اقدام پیشگیرانه به طور موقت از دسترس خارج کردند. سایتهای دانشگاهها، ادارات دولتی و کلینیکها پس از اعلام هشدار به طور موقت سایتهای خود را از دسترس خارج کردند.
بسیاری از سازمانها نیز اعلام کردند که به روزرسانی امنیتی را فورا نصب کردهاند، از جمله گرداننده سایت ویکیپدیا.
آیا وبگردی هم میتواند خطرناک باشد؟
در حال حاضرخطری متوجه وبگردی عادی در گوشیهای هوشمند یا کامپیوتر نیست چرا که این باگ امنیتی روی دستگاههای کاربران نهایی وجود ندارد بلکه در سرورهای پشتیبان و پسزمینه سرورها قرار دارد.
دویچه وله فارسی را در اینستاگرام دنبال کنید
با این حال کاربران نهایی نیز ممکن است به طور غیرمستقیم تحت تاثیر قرار بگیرند برای مثال از طریق اختلال یا از دسترس خارج شدن خدمات مهم آنلاین یا در نتیجه نشت احتمالی دادهها از وبسایتهایی که به موقع ایمنسازی نشدهاند.
توسعهدهندگان زبان برنامهنویسی و نیز شرکتهای ارائه دهنده خدمات میزبانی (هاستینگ) در سراسر جهان به صورت شبانه روزی در تلاش هستند تا این آسیبپذیریها را برطرف کنند.